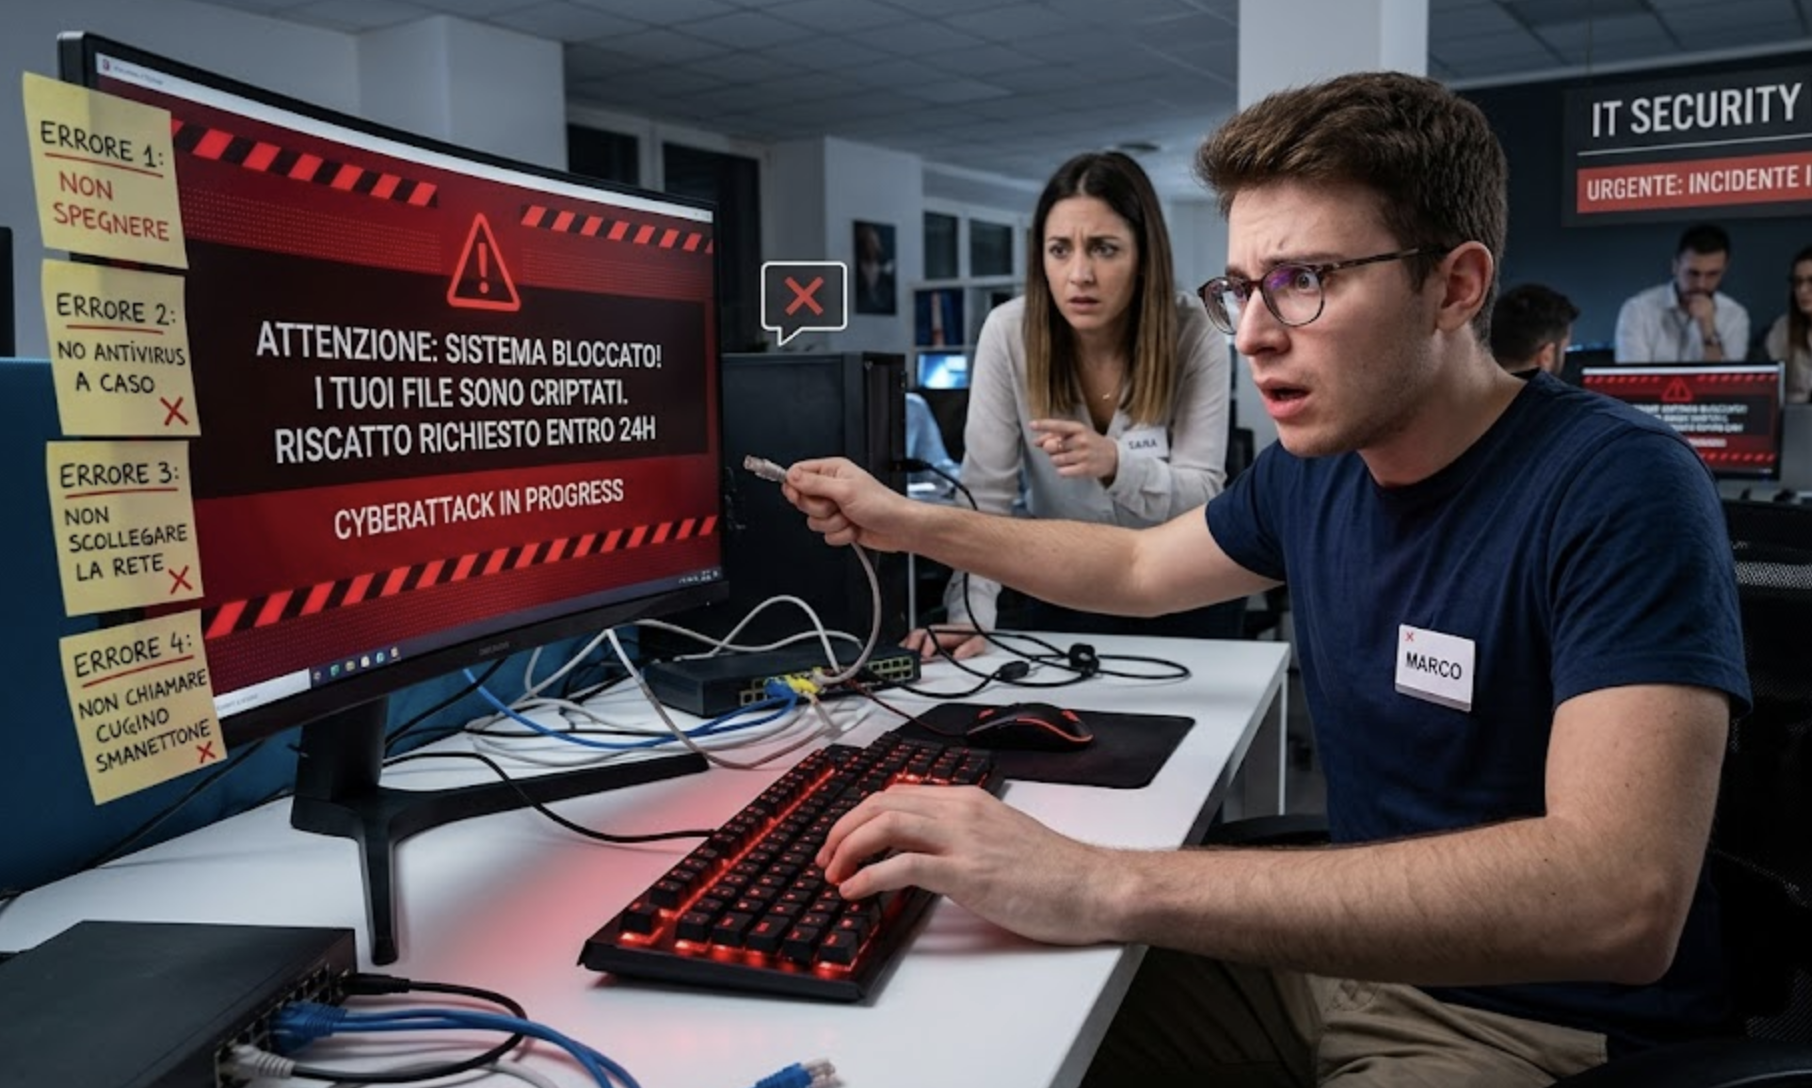
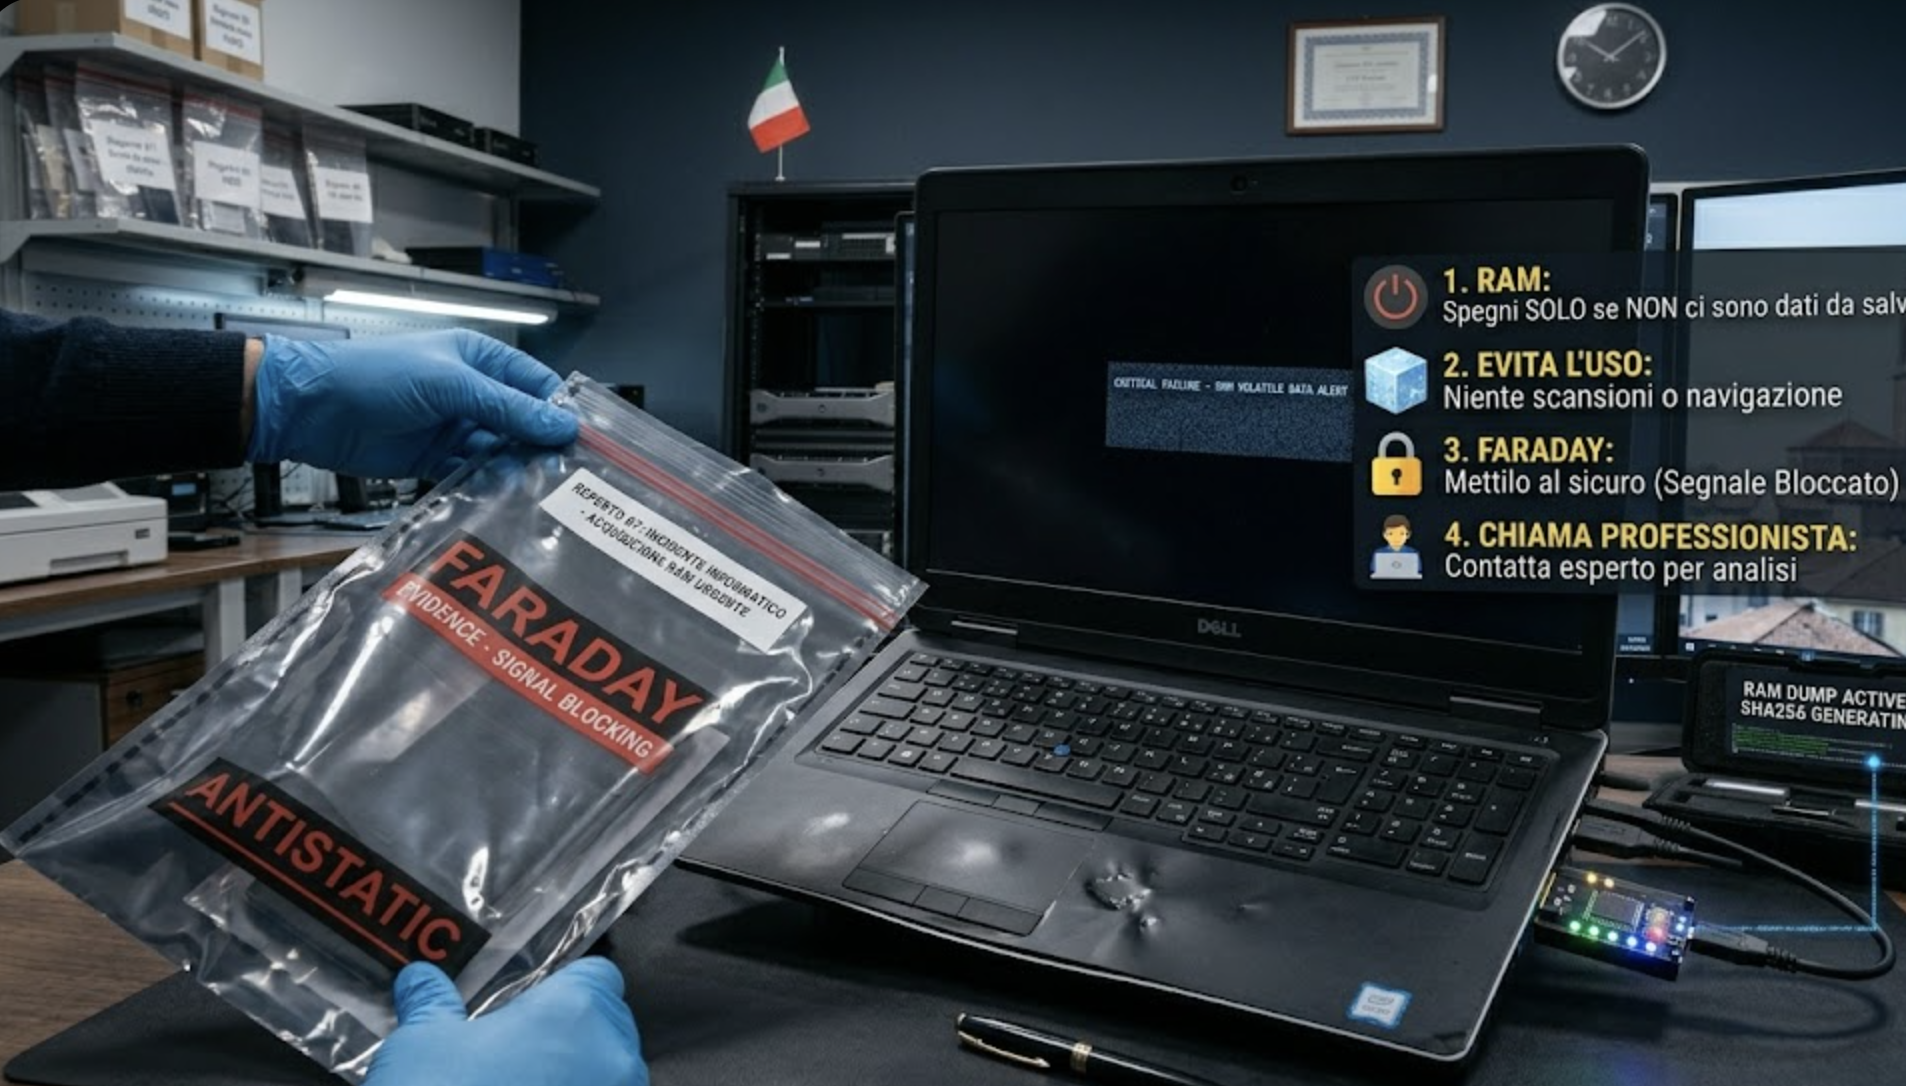
Il settore dei trasporti e delle infrastrutture critiche è sempre più nel mirino dei cybercriminali. Uno dei casi più eclatanti che ha tenuto l’Italia con il fiato sospeso è stato l’attacco hacker a Trenitalia. Questo evento ha sollevato seri interrogativi sulla vulnerabilità delle grandi aziende pubbliche e sulla sicurezza dei dati dei passeggeri.
Ma cosa è successo esattamente? Quali sono state le conseguenze e cosa possiamo imparare da questo per proteggere il business di ogni giorno? Ecco tutto quel che sappiamo.
La dinamica dell’attacco: cosa è successo a Trenitalia?
L’infrastruttura informatica di Trenitalia e di RFI (Rete Ferroviaria Italiana) è stata colpita da un attacco malware di tipo Ransomware. Questa tipologia di attacco cripta i file aziendali rendendoli inaccessibili, richiedendo poi un riscatto in criptovalute per sbloccarli.
I punti chiave dell’attacco hanno riguardato:
- Il blocco dei sistemi di vendita: Per motivi di sicurezza, Trenitalia ha dovuto disattivare temporaneamente le biglietterie fisiche nelle stazioni e alcuni servizi online.
- Nessun impatto sulla circolazione: Fortunatamente, i sistemi di gestione del traffico ferroviario sono isolati e non hanno subito compromissioni, garantendo la sicurezza dei viaggiatori.
- La matrice dell’attacco: Le indagini hanno subito puntato il dito contro attori di minaccia legati al ransomware Hive, una nota organizzazione cybercriminale internazionale.
Le conseguenze per la Cyber Security aziendale
L’attacco a Trenitalia non è un caso isolato, ma rappresenta un potente campanello d’allarme per tutte le realtà societarie e professionali italiane. Quando una grande infrastruttura viene colpita, le ripercussioni si dividono in tre macro-aree:
- Danno Economico e Operativo: Il blocco delle attività (anche parziale) comporta perdite di fatturato immediate e costi di ripristino elevati.
- Danno d’Immagine: La fiducia dei clienti e degli utenti crolla drasticamente quando si percepisce una vulnerabilità nei sistemi che gestiscono dati personali.
- Sanzioni e Compliance (GDPR): La perdita o l’esposizione dei dati comporta il rischio di pesanti sanzioni da parte del Garante della Privacy se non si dimostra di aver adottato misure di protezione adeguate.
Nota di riflessione: Se i cybercriminali riescono a penetrare i sistemi protetti di un colosso di Stato, quanto può essere vulnerabile una media impresa o uno studio professionale che non ha aggiornato le proprie difese?
Come difendersi: l’importanza della prevenzione
Per evitare di finire nella rete degli hacker, ogni struttura (dalla multinazionale allo studio associato) deve implementare una strategia di cyber security proattiva:
- Formazione del personale: La maggior parte dei ransomware penetra tramite email di phishing. I dipendenti devono saper riconoscere le minacce.
- Backup offline e in cloud: Mantenere copie dei dati aggiornate e isolate dalla rete principale consente di ripartire rapidamente senza pagare riscatti.
- Aggiornamenti costanti: Patch di sicurezza regolari su tutti i software e i sistemi operativi utilizzati.
- Consulenza legale e tecnica specialistica: Adeguare la propria struttura alle normative vigenti in materia di privacy e sicurezza informatica.
Proteggi la tua attività: affidati a un esperto
La sicurezza informatica e la conformità legale non sono un costo, ma il miglior investimento per il futuro del tuo business. Non aspettare che si verifichi un’emergenza per correre ai ripari.
Per una consulenza su misura, la gestione della compliance GDPR e la protezione legale dei tuoi dati aziendali, contatta lo Studio Professionale Dott. Lo Preiato.
- 📍 Indirizzo: Via Andrea Costa 8
- 🔒 Servizi: Sicurezza dei dati, consulenza aziendale e protezione strategica.
Metti al sicuro il tuo lavoro prima che sia troppo tardi. Richiedi un appuntamento in studio oggi stesso.