Ti sei appena accorto che qualcosa non va. File criptati, finestre che si aprono da sole o, peggio, un avviso di riscatto sul desktop. Il battito accelera e la prima reazione è l’istinto di “fare qualcosa” per fermare l’emorragia.
Tuttavia, in ambito di sicurezza informatica, agire d’impulso è spesso più dannoso dell’attacco stesso. Se vuoi avere una speranza di recuperare i dati e, soprattutto, di capire come sono entrati, ecco cosa NON devi fare.
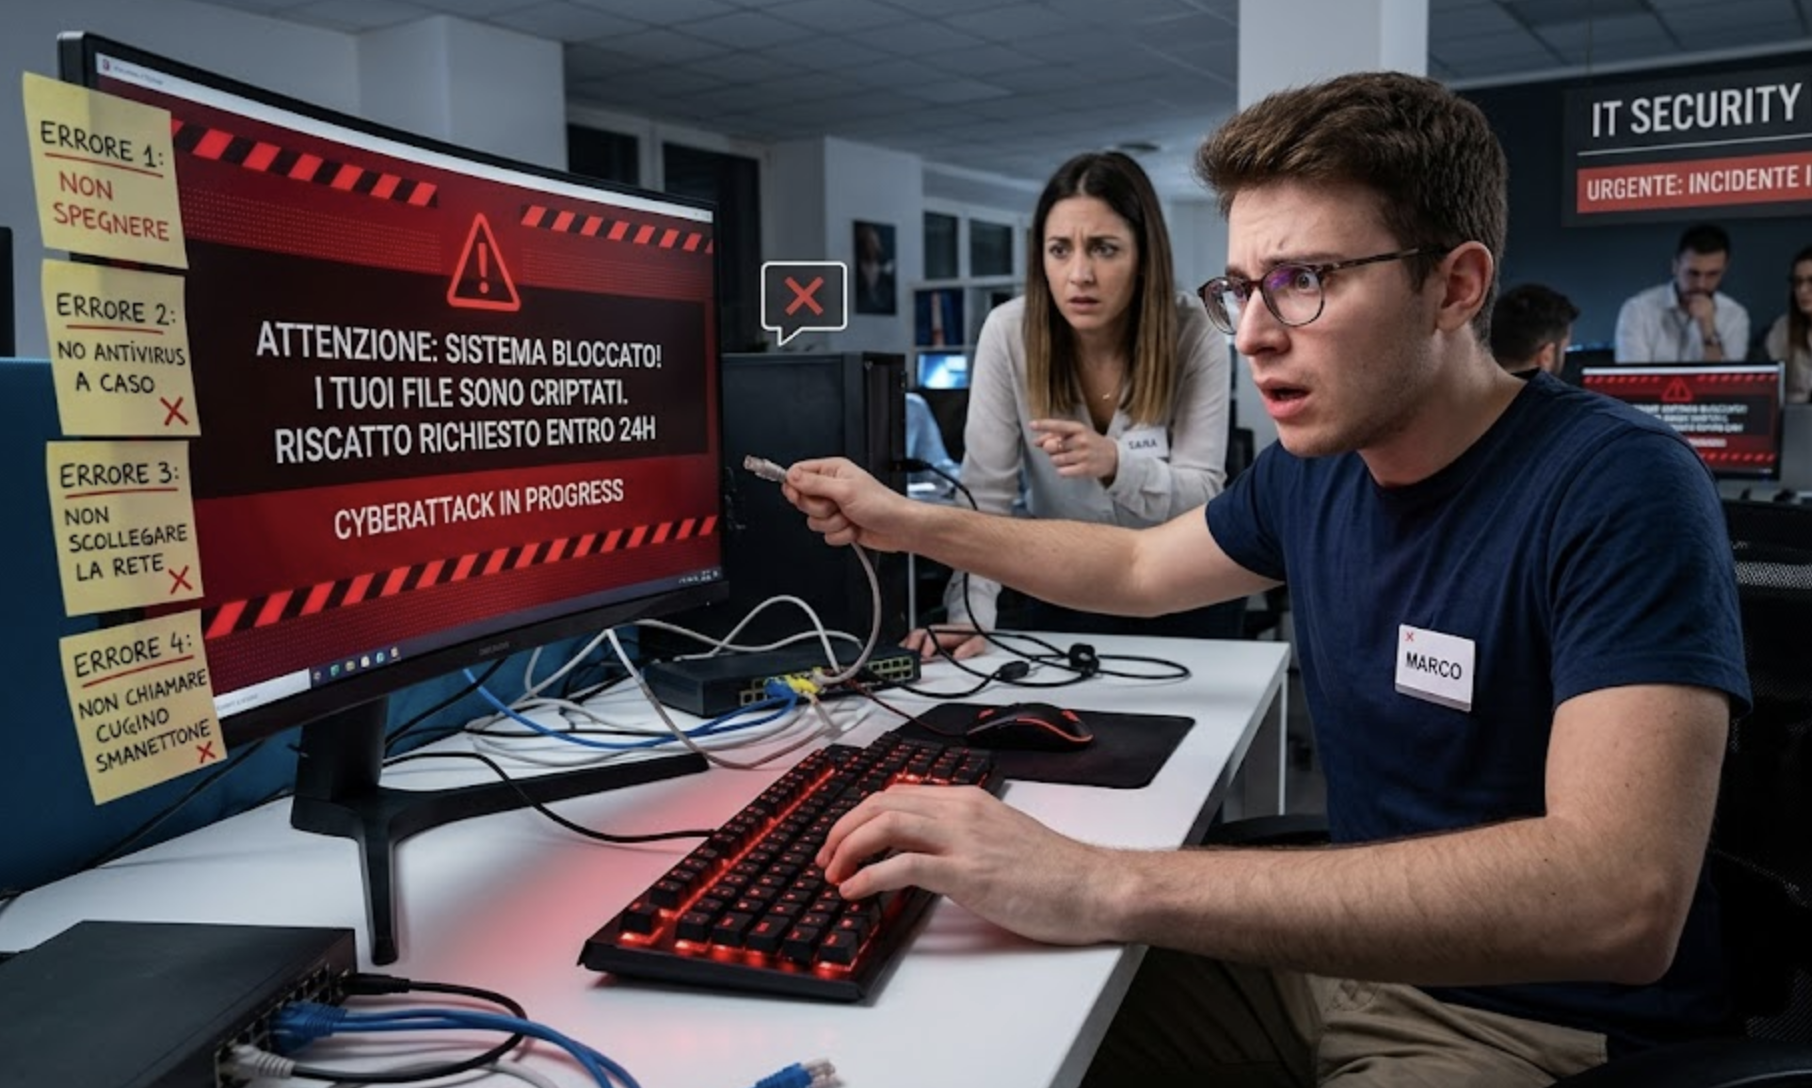
1. ❌ Non spegnere subito il dispositivo
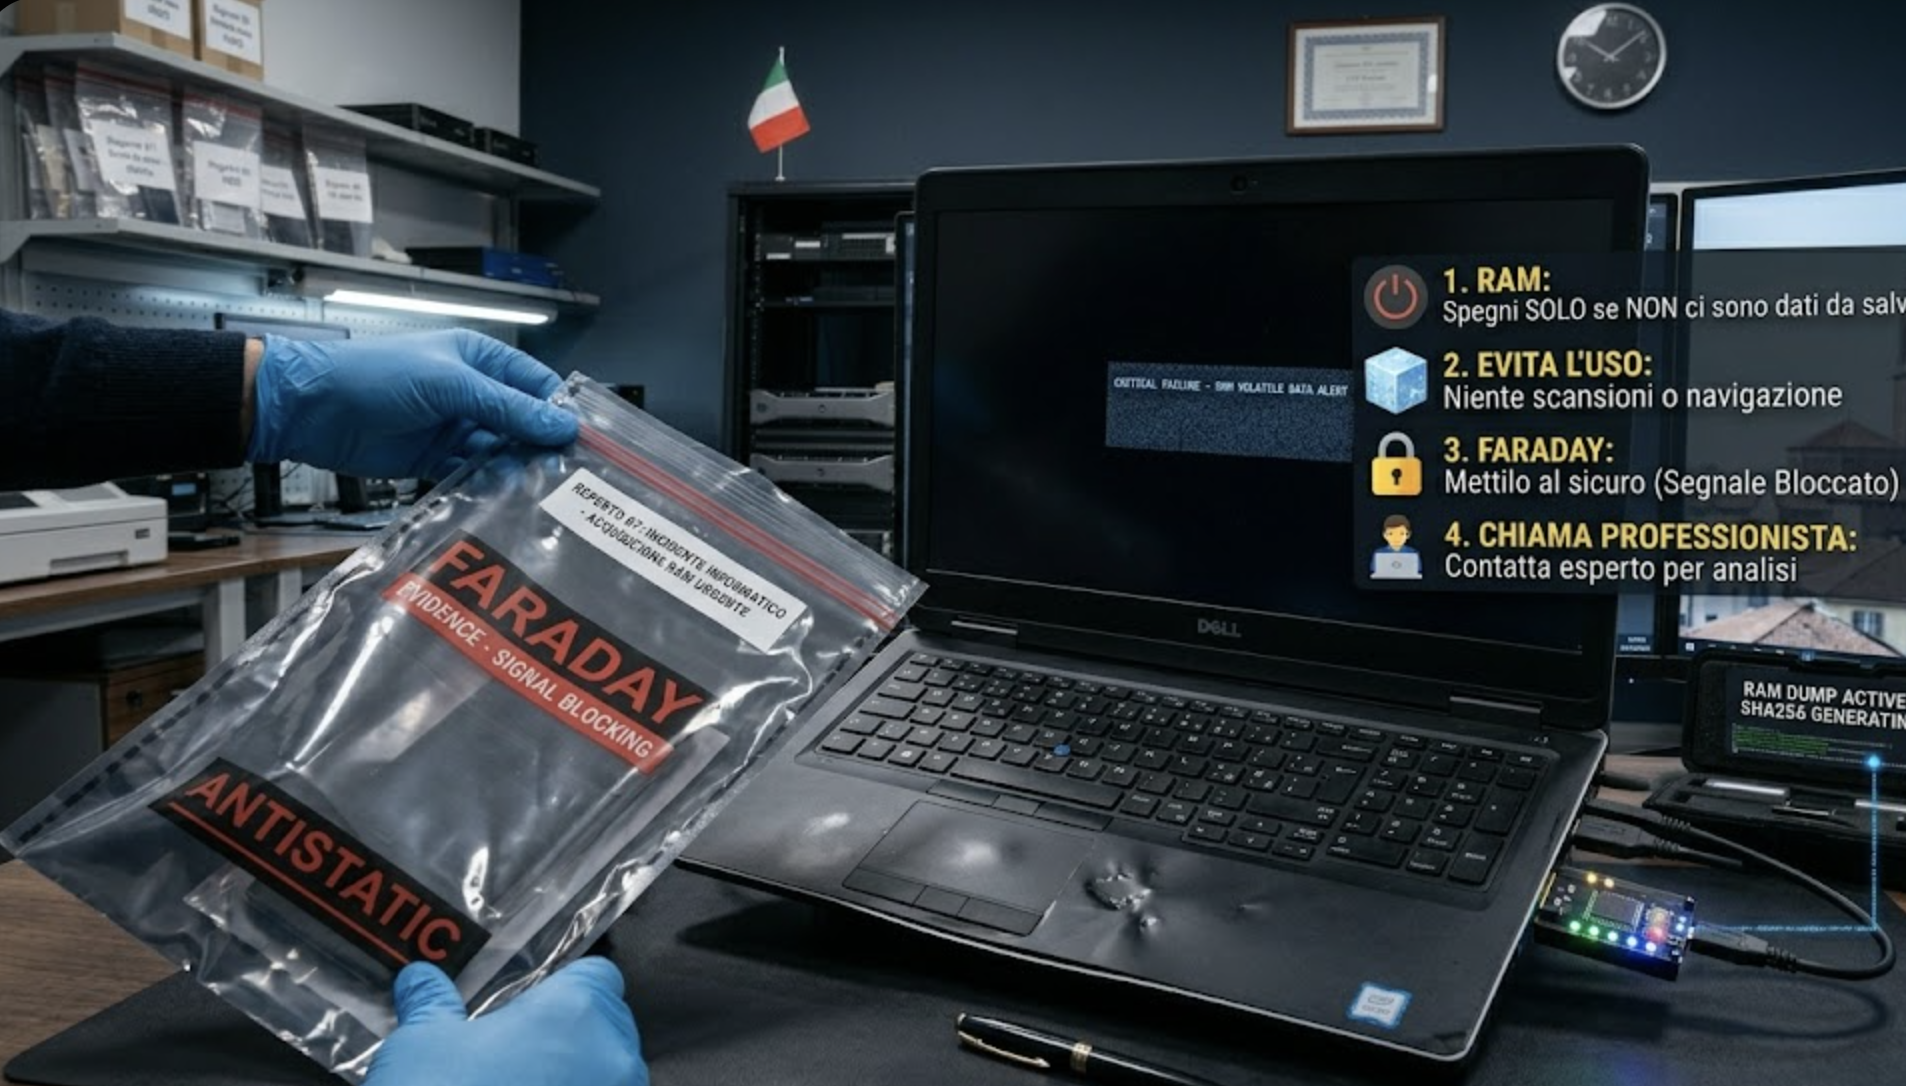
Sembra la mossa più logica: “tolgo la corrente e blocco tutto”. Errore. Spegnendo il PC o il server, potresti cancellare definitivamente tracce cruciali depositate nella RAM (la memoria volatile). Molti malware moderni risiedono proprio lì e non lasciano tracce sul disco rigido. Spegnere significa distruggere le prove forensi e, in alcuni casi, attivare script di autodistruzione del ransomware.
2. ❌ Non usare software di pulizia o antivirus a caso
Lanciare una scansione con un antivirus gratuito trovato online o usare tool di “pulizia registro” è come entrare in una scena del crimine con scopa e paletta prima che arrivi la Scientifica. Questi software possono sovrascrivere i log di sistema, rendendo impossibile ricostruire il percorso dell’attaccante.
3. ❌ Non collegare il dispositivo alla rete “per vedere se va”
La curiosità può costarti cara. Se colleghi un computer infetto alla rete aziendale o domestica “solo per un attimo”, offri al malware l’opportunità di propagarsi lateralmente. Il risultato? Un singolo PC infetto può trasformarsi in un intero ecosistema aziendale paralizzato nel giro di pochi minuti.
4. ❌ Non affidarti al “cugino smanettone”
Con tutto il rispetto per i parenti esperti di tecnologia, un attacco informatico non è un problema di “PC lento”. Tentativi di recupero maldestri possono alterare i metadati dei file, invalidando qualsiasi possibilità di azione legale o di risarcimento assicurativo. La cyber-security non è un hobby, è una disciplina tecnica.
✅ La soluzione? L’informatica Forense
Quando il danno è fatto, l’unica strada sicura è contattare un informatico forense. Non si tratta solo di “aggiustare il computer”, ma di gestire l’incidente con metodo scientifico.
Affidarsi a un professionista ti permette di:
- Isolare correttamente il dispositivo: Interrompere la comunicazione con l’esterno senza distruggere i dati in memoria.
- Conservare le prove: Creare una “copia forense” che ha valore legale (fondamentale se devi sporgere denuncia o attivare polizze cyber).
- Analisi della causa (Root Cause Analysis): Capire come sono entrati per evitare che lo facciano di nuovo domani.
Ricorda: In caso di attacco, la calma è la tua migliore alleata. Isola il dispositivo dalla rete (stacca il cavo LAN o spegni il Wi-Fi), lascialo acceso e chiama gli esperti.
Hai subito un’intrusione o sospetti un’anomalia sui tuoi sistemi? Non aspettare che sia troppo tardi. Contattaci per una consulenza immediata.