Nel mondo dell’informatica forense, la differenza tra una prova digitale schiacciante e un reperto inutilizzabile non risiede solo nelle competenze dell’analista, ma anche negli strumenti che utilizza. Spesso ricevo domande su cosa ci sia “sotto il cofano” durante un’operazione di acquisizione o analisi.
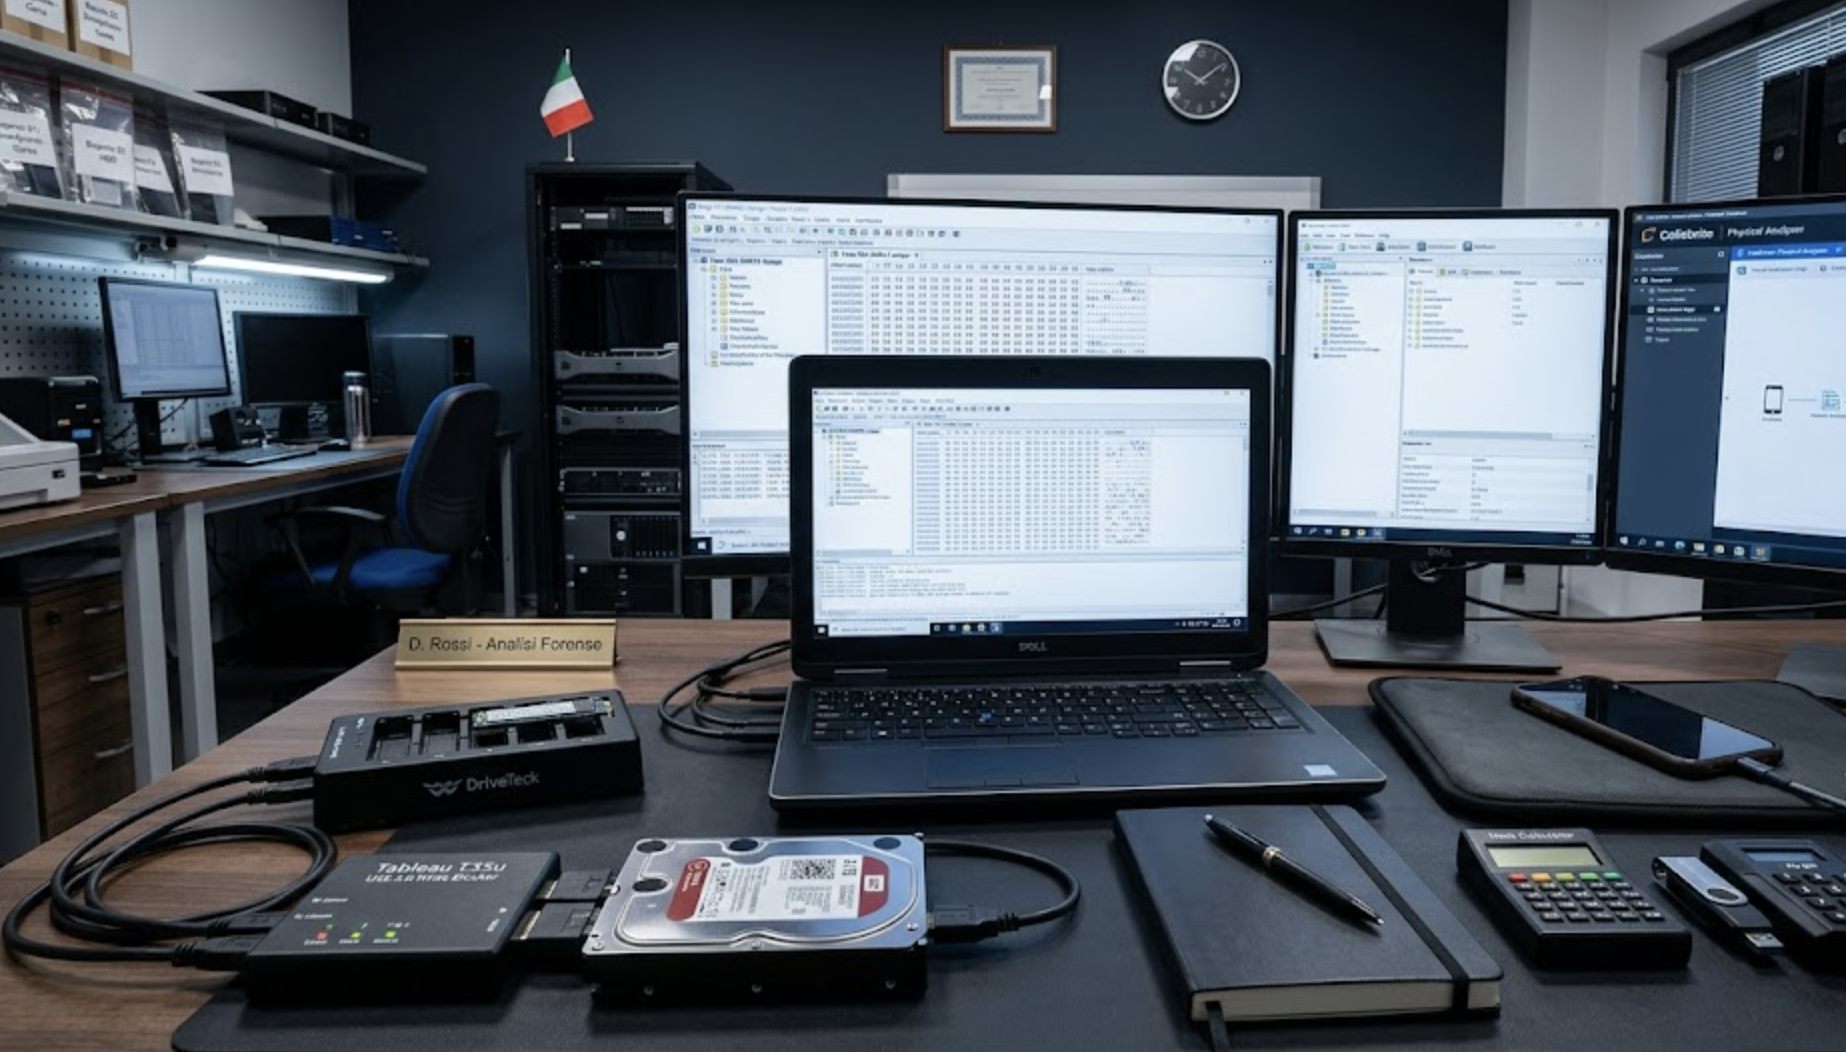
Oggi voglio aprirvi le porte del mio laboratorio e mostrarvi il mio toolkit essenziale. Ogni pezzo di questa attrezzatura ha uno scopo preciso: garantire l’integrità del dato e l’inalterabilità della prova.
Perché il toolkit fa la differenza in sede giudiziaria?
In ambito legale, il principio cardine è la Chain of Custody (catena di custodia). Se un dato viene alterato anche solo minimamente (come la data di ultimo accesso a un file), la difesa può chiederne l’esclusione. Ecco perché non basta “copiare e incollare” dei file.
1. Il Guardiano dei Dati: Write Blocker (Hardware/Software)
Il Write Blocker (o inibitore di scrittura) è lo strumento più critico. Si interpone tra il disco da analizzare e il computer dell’esperto, permettendo la lettura dei dati ma bloccando fisicamente qualsiasi comando di scrittura.
- A cosa serve: Impedisce che il sistema operativo scriva metadati sul disco originale, preservando lo stato della prova al momento del sequestro.
2. Docking Station e Adattatori Professionali
Non tutti i dischi sono uguali. Una docking station professionale, capace di gestire interfacce SATA, IDE, M.2 e NVMe, è indispensabile. La velocità di trasferimento è fondamentale quando si devono clonare dischi da diversi Terabyte nel minor tempo possibile durante le operazioni sul campo.
3. Software di Analisi: Il cuore dell’indagine
Qui è dove avviene la magia. Utilizzo una suite di software riconosciuti a livello internazionale:
- FTK Imager: Fondamentale per la creazione di immagini forensi (clonazione bit-a-bit).
- Autopsy & X-Ways Forensics: Software di analisi profonda per recuperare file cancellati, analizzare la cronologia web e ricostruire le attività dell’utente.
- Cellebrite UFED: Il gold standard per il mobile forensics, necessario per estrarre dati da smartphone e tablet bypassando i blocchi di sicurezza.
4. Sicurezza e Riservatezza: Pendrive Cifrate
La sicurezza dei dati non riguarda solo l’analisi, ma anche il trasporto. Utilizzo esclusivamente pendrive con crittografia hardware (spesso dotate di tastierino numerico fisico) per consegnare le relazioni o conservare copie di backup temporanee. Se la chiavetta viene smarrita, i dati restano inaccessibili.
5. Metodo e Precisione: Taccuino e Hash Calculator
Non tutto è digitale. Il mio taccuino è fondamentale per annotare orari, numeri di serie e stati fisici dei dispositivi (il cosiddetto “verbale di operazioni”). Subito dopo ogni acquisizione, utilizzo un Hash Calculator per generare l’impronta digitale del file (algoritmi SHA-256 o MD5). Questo codice alfanumerico garantisce che il file analizzato sia identico all’originale in ogni momento del processo.
Ogni dettaglio conta: Zero errori, Massima affidabilità
Essere un consulente informatico forense significa essere ossessionati dai dettagli. Un errore procedurale o l’utilizzo di uno strumento non idoneo può invalidare mesi di indagini.
Il mio impegno è fornire un’analisi tecnica che non teme il confronto in aula, supportata da tecnologie all’avanguardia e da un metodo rigoroso.
💡 Hai bisogno di un’analisi tecnica sui tuoi dati?
Se sei un avvocato o un’azienda e necessiti di una perizia informatica, non esitare a contattarmi per una consulenza preliminare. La protezione della tua prova inizia dal primo click.